Un gestionale può funzionare ogni giorno e avere comunque punti deboli che diventano visibili solo quando qualcosa va storto: un accesso rimasto attivo dopo l’uscita di un collaboratore, un’integrazione che usa credenziali condivise, un aggiornamento rinviato perché nessuno sa come provarlo. La NIS2 rende ancora più importante conoscere questi aspetti e poter dimostrare come vengono gestiti.
Per un’impresa il lavoro utile comincia da una domanda: quali applicazioni sostengono le attività che non possiamo interrompere, e chi ne governa la sicurezza? La risposta coinvolge chi usa il software, chi lo sviluppa, chi gestisce l’infrastruttura e chi decide le priorità aziendali.
In Italia il riferimento è il D.Lgs. 138/2024. L’applicabilità dipende da attività, dimensioni, legami societari e condizioni specifiche: non dal marchio del gestionale o dall’acquisto di un prodotto di sicurezza. Per un primo orientamento abbiamo preparato il calcolatore NIS2 per le aziende, che restituisce un esito motivato e i punti da verificare.
Per i soggetti interessati, l’articolo 24 comprende misure su rischi, accessi, continuità, fornitori e sicurezza dello sviluppo e della manutenzione. Sono responsabilità tecniche e organizzative da valutare nel contesto concreto. Anche un fornitore non direttamente soggetto può ricevere richieste contrattuali dai propri clienti: queste richieste vanno distinte dall’assoggettamento alla norma.
Il gestionale è spesso soltanto il centro di una rete: portale clienti, CRM, magazzino, fatturazione, applicazioni mobili e collegamenti con partner. Un elenco di programmi installati non mostra tutte le dipendenze. Conviene ricostruire quali dati attraversano i sistemi, dove si trovano e che cosa si ferma se un collegamento manca.
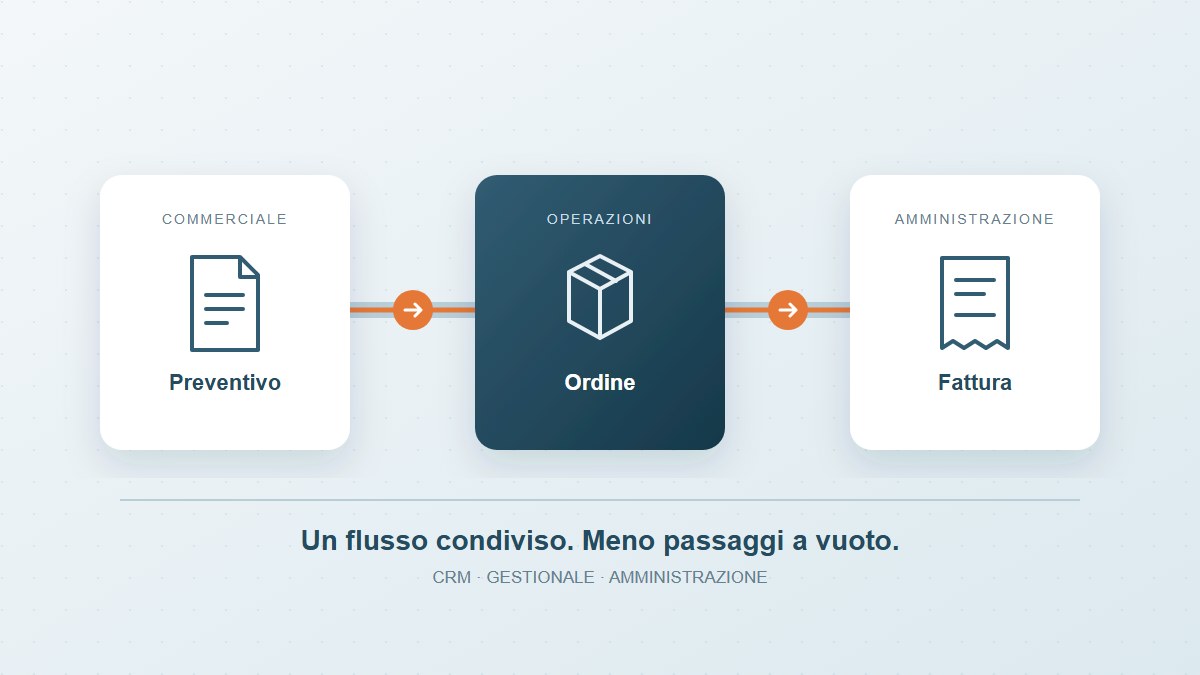
Per ogni applicazione servono almeno un responsabile, il fornitore di riferimento, le modalità di accesso e le dipendenze essenziali. Se il processo attraversa più reparti, la guida su come collegare CRM, gestionale e amministrazione aiuta a mettere a fuoco i passaggi operativi prima dei singoli strumenti.
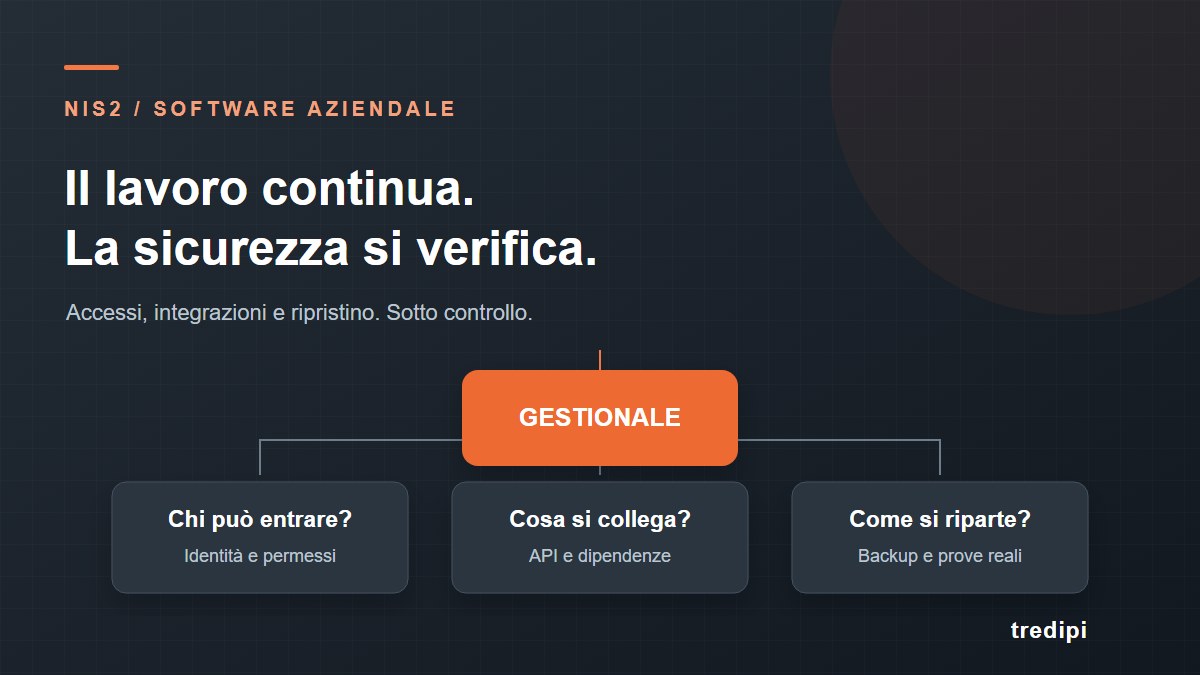
Un account “ufficio” usato da cinque persone rende difficile attribuire le operazioni. Un manutentore con privilegi permanenti può avere più accesso di quanto serva. Una persona che cambia ruolo può conservare permessi diventati inutili.
La verifica deve includere account personali, ruoli, accessi amministrativi e tecnici, revoche e autenticazione a più fattori dove appropriata. Per un gestionale con più aziende o sedi, va provato anche che un utente non possa consultare o modificare dati fuori dal proprio ambito. Le regole devono essere applicate dal sistema, non affidate soltanto alle istruzioni date agli utenti.
Le API e i processi automatici possono accedere ai dati senza passare dall’interfaccia visibile. Vanno quindi esaminati credenziali tecniche, autorizzazioni, protezione dei collegamenti e gestione degli errori. Una chiave inserita nel codice o condivisa tra ambienti rende più difficile limitarne l’uso e sostituirla quando necessario.
Immaginiamo un caso ipotetico: il portale invia ordini al gestionale e ritenta quando non riceve conferma. Un problema di rete può produrre ordini duplicati se l’integrazione non riconosce l’operazione già eseguita. Sicurezza e affidabilità richiedono anche controlli sui dati, limiti e possibilità di ricostruire l’accaduto, oltre alla protezione degli accessi.
Un’applicazione dipende da framework, librerie, sistemi operativi e servizi esterni. Occorre sapere quali componenti sono in uso, quali restano supportati e come vengono valutati gli aggiornamenti. Un elenco delle dipendenze è utile se viene mantenuto e collegato alle versioni effettivamente distribuite.
Il processo dovrebbe chiarire chi riceve una segnalazione, come ne valuta l’impatto, dove prova la correzione e come la pubblica. Servono ambienti separati e un modo verificabile di tornare alla versione precedente, quando possibile. Il software su misura può evolvere senza essere riscritto integralmente: la scelta dipende dai vincoli reali, non dalla sola età del codice.
Se un’operazione fallisce o un accesso anomalo modifica dei dati, bisogna poter capire cosa è successo. I registri applicativi possono collegare errori e operazioni tramite riferimenti tecnici, tempi coerenti ed esiti chiari. Nascondere un’eccezione dietro una conferma di successo rende più difficile intervenire.
Registrare di più non significa automaticamente conoscere meglio il sistema. Password, token, contenuti riservati e dati personali non necessari non devono finire nei log. Occorre definire accessi ai registri, conservazione e modalità di consultazione, in coerenza con le finalità e con la protezione dei dati.
Una copia del database non basta se mancano allegati, configurazioni, chiavi o servizi necessari all’applicazione. Una prova di ripristino deve verificare un processo significativo: aprire una commessa, recuperare un documento, eseguire un’operazione controllata e controllarne il risultato.
I tempi accettabili di ripartenza e la perdita di dati tollerabile si concordano con l’azienda. Il cloud può offrire strumenti utili, ma non sostituisce la progettazione né dimostra da solo che il servizio possa ripartire nelle condizioni previste.
Il primo risultato può essere un piano breve, ordinato per impatto sul lavoro. Per ogni criticità individuata, chiediamo che siano chiari:
Possiamo affiancarvi nell’analisi e nell’evoluzione tecnica delle applicazioni: software su misura, integrazioni e interventi sui sistemi esistenti. Partiamo dai processi che contano e dalle evidenze disponibili, coordinando il lavoro con i referenti aziendali e con chi segue l’inquadramento normativo.
Per distinguere prima l’applicabilità dalle priorità software, verifica il tuo caso nel calcolatore NIS2. Se vuoi approfondire un’applicazione specifica, richiedi un confronto tecnico con Tredipi: possiamo capire insieme da dove iniziare e quali verifiche rendere misurabili.
Riferimenti: D.Lgs. 138/2024, in particolare articoli 3 e 24, direttiva (UE) 2022/2555 e portale NIS dell’ACN. I controlli descritti sono spunti tecnici da adattare al rischio e al contesto: non un’attestazione di conformità o un elenco esaustivo degli adempimenti.